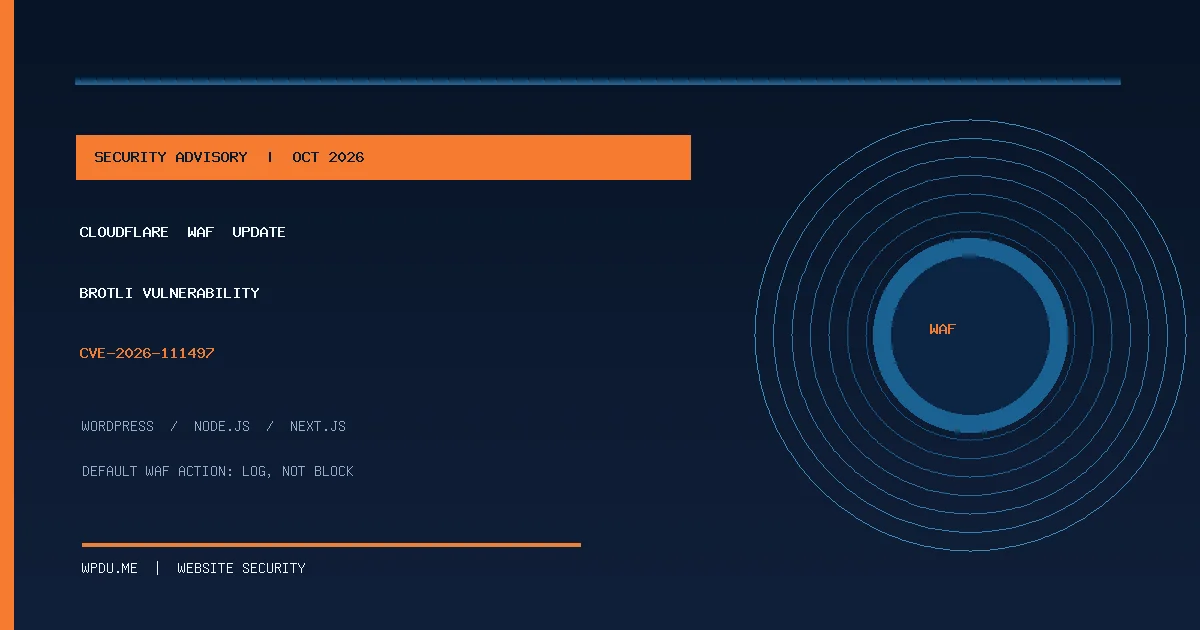
更新日期:2026 年 10 月 25 日。Cloudflare 官方公布緊急 WAF 規則更新,針對 Brotli 解碼器漏洞 CVE-2026-111497 新增兩項偵測。企業最需要注意的是:新規則預設只記錄(Log),並不代表請求已被阻擋。本文整理漏洞影響、WordPress 適用範圍及安全處理建議。
事件重點:Cloudflare 新規則不是自動封鎖
Cloudflare 於 2026 年 10 月 25 日宣布新增兩條 Cloudflare Managed Ruleset 規則:第一條針對宣告 Content-Encoding: br 的傳入請求;第二條針對 Next.js 圖片最佳化端點 /_next/image。兩者預設動作皆為 Log,方便網站管理者觀察流量。
特別注意:Content-Encoding: br 是傳入請求主體的編碼宣告,不等於瀏覽器一般使用的 Accept-Encoding: br,也不代表 Cloudflare 的回應壓縮功能本身存在漏洞。若將 Next.js 端點規則直接改為 Block,可能導致正常圖片無法載入。
CVE-2026-111497 是什麼?
這項漏洞存在於 Google Brotli 解碼器的特定版本。當應用程式實際解壓縮不受信任的特製 Brotli 資料時,可能發生越界寫入,造成記憶體損毀、服務中斷、敏感資訊洩露,嚴重情況下可能導致任意程式碼執行。漏洞是否能被利用,取決於服務是否使用受影響版本,以及是否會處理攻擊者可控制的 Brotli 壓縮輸入;不能只憑網站使用 Brotli 壓縮就認定遭到影響。
哪些版本需要盤點?
Google Brotli 受影響的版本分支包括 1.0.3 至 1.0.9、1.1.0,以及 1.2.0;對應已修補版本分別為 1.0.10、1.1.1、1.2.1。企業應依實際安裝分支與發行商公告更新,而非只比較字面版本大小。若透過 Node.js、作業系統套件或容器映像間接使用 Brotli,也應依各自供應商的安全公告核對修補狀態。
WordPress 網站會受影響嗎?
一般以 PHP 運作的 WordPress 網站,不會因為啟用 Brotli 回應壓縮,就自動等於使用了有問題的 Brotli 解碼器。不過,若網站另外串接 Node.js API、Next.js 前端、圖片處理服務、代理服務,或自行處理使用者上傳的 Brotli 壓縮資料,就應盤點這些元件是否包含受影響的解碼器。對於使用 CDN、反向代理或託管主機的網站,也應向服務供應商確認其修補範圍。
企業網站管理者應採取的五個步驟
- 盤點元件:確認是否有使用 Brotli 解碼函式庫、Node.js、Next.js、容器或其他會解壓縮外部資料的服務。
- 核對版本:依官方 CVE 與各供應商公告確認是否受影響;記錄部署版本與更新日期。
- 更新與測試:先備份並在測試環境驗證,再更新受影響套件及重新部署服務,檢查 API、圖片與快取功能。
- 檢查 Cloudflare WAF:確認兩條新規則的實際動作及是否有套用 ruleset-level Block 覆寫。先分析 Log 命中與正常流量,避免誤擋。
- 追蹤監控:檢查錯誤日誌、異常請求、服務穩定度,並持續追蹤供應商修補公告。
Cloudflare WAF 能取代套件更新嗎?
不能。WAF 是額外的風險降低措施,不是解碼器漏洞的根本修補。Cloudflare 官方也明確說明這兩條規則在預設 Log 模式下不會阻擋請求。企業應優先確認實際暴露面並更新有問題的元件,必要時再評估精準的 WAF 阻擋策略。
常見問題
使用 WordPress 與 Cloudflare 就一定有風險嗎?
不一定。應先確認網站是否實際使用受影響的 Brotli 解碼器處理不受信任資料,不能只根據網站有 Brotli 壓縮判定。
是否應立即把 Cloudflare 兩條新規則設成 Block?
不建議在未確認正常流量前一律封鎖。特別是 Next.js 圖片最佳化端點可能因此無法正常提供圖片,應先觀察命中情況並依站點需求調整。
已經使用最新版 WordPress 就不需要檢查嗎?
WordPress 核心版本與外部 Node.js、容器、反向代理或第三方服務的 Brotli 版本是不同問題。若有混合架構,仍應分別盤點。
官方資訊與延伸閱讀
需要協助檢查網站資安與維護嗎?
大郁網頁設計工作室提供 WordPress 網站維護、版本更新、主機環境檢查與資安風險評估。若您的企業網站使用 WordPress 搭配 API、CDN 或客製服務,可聯繫大郁討論網站維護與技術檢查需求。我們會依實際架構評估,不會將所有網站一概判定為受影響。