Contact Form 7 6.2–6.2.3 有未登入任意檔案上傳漏洞 CVE-2026-114432,PoC 預計 11/19 公開,請盡快更新到 6.2.4 以上;尚未更新 WordPress 7.1.4 的網站也請一併處理。
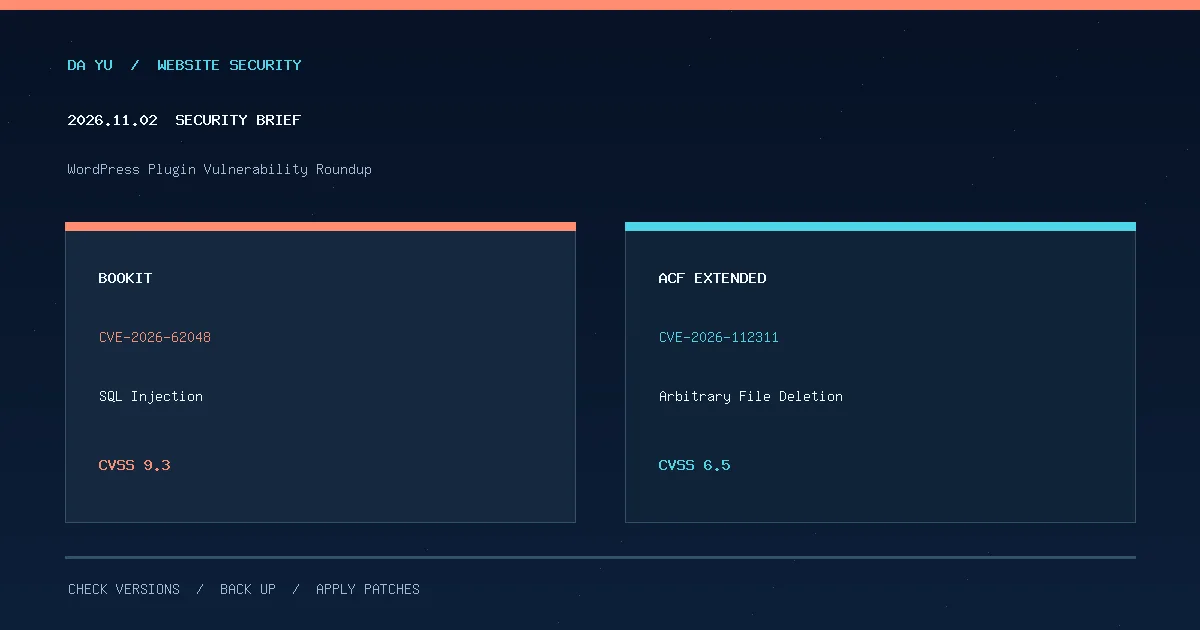
2026/11/02 資安快訊:BookIt SQL 注入與 ACF Extended 任意檔案刪除,整理 CVE、CVSS、受影響與修補版本及企業安全處置。

2026/11/01 WordPress 與網站重大資安快訊,彙整核心、電商、行銷、表單與圖庫外掛漏洞的修補與企業防護建議。

2026/10/30 大郁網站資安快訊:整合重大 WordPress 外掛與 Linux 核心漏洞,逐項核對 CVE、CVSS、影響與修補版本、官方來源及企業防護建議。