外掛更新完,首頁突然變成白畫面;或是某天發現網站被塞進不明內容,後台也進不去。這時多數負責人第一個念頭是:「我們有備份吧?」接著才發現,備份檔就放在同一台主機上,而且從來沒有人試著還原過。
網站有備份,不等於出事時能還原。真正該問的是:備份內容完整嗎?放在哪裡?被入侵時還安全嗎?有沒有實際還原過?本文以 WordPress 官方手冊與 CISA 的建議為依據,資料查核日期為 2026-10-31,不推銷特定外掛。
一、為什麼網站「有備份」不等於「能還原」
需要用到備份的情境其實很日常:外掛或佈景主題更新後版面壞掉、網站被入侵、主機端出問題,或是同事不小心刪掉一批內容。這些事不一定常發生,但一旦發生,備份就是唯一的退路。
問題通常出在「有備份」的假設沒被檢驗過。常見的狀況有三種:備份檔只放在網站同一台主機,主機出問題時備份一起消失;只備份了一半,例如只有資料庫沒有檔案;或是從來沒測試過還原,出事當天才發現檔案打不開、缺東缺西。
這篇文章會依序回答四件事:備份什麼、多久一次、放在哪裡、怎麼驗證。最後再談企業如何把這些要求寫進網站維護合約,讓備份不只是一個外掛設定,而是有人負責的流程。
二、WordPress 備份到底要備什麼:資料庫與檔案缺一不可
依 WordPress 官方進階管理手冊,完整備份分成資料庫與檔案兩部分,備份其中一項並不會連帶備份另一項。要完整還原一般網站,兩者都需要。
檔案包含什麼
手冊所指的檔案,涵蓋 WordPress 核心、外掛、佈景主題、上傳檔案(圖片、PDF 等)與設定檔。其中上傳檔案與客製化過的佈景主題,通常是最難重新取得的部分。
資料庫存放什麼
文章、頁面與各項設定都存在資料庫。如果是 WooCommerce 網站,訂單資料同樣在資料庫裡。也就是說,訂單與會員資料一旦遺失,往往無法從外部重建。
只備一半的風險
- 只備份資料庫:文字內容回得來,但圖片、外掛與佈景主題缺失,版面無法恢復原樣。
- 只備份 wp-content:檔案在,但文章、設定與訂單全部沒有。
所以檢查備份時,第一件事是打開備份清單,確認每一份備份同時包含資料庫與檔案。
三、備份頻率怎麼決定:用「最多能接受損失多少」來算
官方手冊對資料庫備份頻率給的參考是:文章不多的小型網站,大約每週一次;活動頻繁的網站,每日一次。手冊同時強調,實際頻率取決於你能接受損失多少工作。
這個角度很實用。與其問「業界都多久備一次」,不如問自己:如果今天中午網站壞了,回到昨晚的狀態,損失可以接受嗎?回到上週呢?
- 如果一週只更新一兩篇文章,每週備份一次,最壞情況是損失一週的更新。
- 如果每天有新訂單、新會員註冊或大量表單送出,損失一天的資料就可能難以補回,頻率自然要拉高。
電商、會員站與表單量大的網站,建議採用比一般網站更高的頻率。具體要多高,請依自己能承受的損失自行判斷,官方手冊並沒有替每種網站指定固定數字。
另外,手冊明確指出升級前與搬家前也應備份。換句話說,更新外掛、佈景主題、WordPress 核心之前,不論排程備份上次是何時跑的,都應該先手動備一份。若你正在規劃搬家,可以搭配閱讀WordPress 網站搬家怎麼做。
四、備份存放位置:3-2-1 原則與官方手冊的做法
官方手冊建議保留至少 3 到 5 份近期備份,並把它們放在不同位置,例如主機伺服器、雲端儲存與本機電腦。理由很直接:所有備份放同一處,那一處出事,備份就一起消失。

業界常用「3-2-1」來記這個概念,白話版是:3 份備份、2 種不同媒體、1 份放在異地。需要說明的是,3-2-1 是業界通用的說法,並不是 WordPress 官方術語;本文借用它,是因為好記,而且和官方手冊「分散存放」的精神一致。
常見的反例
若未設定遠端儲存,備份可能只留在網站主機上(實際行為以各外掛官方說明為準)。這種做法很方便,但只要主機本身故障、帳號被停用或整台被入侵,網站與備份會同時受影響,只能應付「手殘誤刪」,應付不了主機層級的事故。
備份存放檢查表
- 備份目前放在哪些地方?至少有一份不在網站主機上嗎?
- 誰有權限讀取、刪除這些備份?是否只有必要的人?
- 舊備份多久清一次?保留份數是否足以回溯到出事之前?
- 備份檔是否放在可從網址直接下載的位置?
五、勒索與入侵情境:為什麼需要離線或不可被改寫的副本
如果網站或電腦遇到的是勒索軟體,備份的安全性要求會更高。CISA 的 #StopRansomware Guide 建議:維護重要資料的離線、加密備份,並定期在災難復原的情境下測試備份的可用性與完整性。
CISA 也指出,備份必須離線保存之所以重要,是因為多數勒索程式會嘗試找出並刪除或加密可存取的備份。只要攻擊者的程式連得到備份,備份就可能一起被破壞。
雲端同步不等於備份
這裡是依上述邏輯做的延伸推論,並非 CISA 原文:許多雲端硬碟的運作方式是把本機的變更同步上去。如果本機檔案被加密,同步機制有可能把乾淨的版本也覆蓋掉。所以「資料夾有同步到雲端」不能當作已經有備份,要確認服務有保留歷史版本,或另外存放獨立的副本。
對 WordPress 網站的意義
- 備份儲存空間的帳號,與網站管理帳號分開管理,避免一組密碼外洩就全部淪陷。
- 保留一份不會被網站直接寫入的副本,例如定期下載到離線儲存裝置,或放在網站程式無法修改的位置。
- 備份檔加密保存,存放時注意誰能取得。
CISA 同一份指南也提醒,不可變(immutable)儲存需要審慎使用,因為它可能不符合某些法規的合規標準。是否採用,要把自己所屬產業的法規一併納入考量。
六、主機商備份、外掛備份、手動備份:該怎麼搭配
實務上,網站的備份來源通常有三種。沒有哪一種能單獨解決所有問題,重點是搭配。下表為概念性比較,實際細節請以各主機商與外掛的官方說明為準。
| 方式 | 誰負責設定 | 常見存放位置 | 保留期限 | 需要先確認的事 |
|---|---|---|---|---|
| 主機商備份 | 主機商 | 依主機商而定,請先確認備份存放位置是否與主機相同 | 依方案而定。請向主機商確認保留天數,並對照官方建議至少 3~5 份近期備份 | 保留天數、可還原的範圍(整站或單一檔案)、誰操作還原 |
| 外掛備份 | 網站管理者 | 可設定遠端儲存 | 依你設定的保留份數。建議設定時對照官方建議,至少保留 3~5 份近期備份 | 排程是否啟用、遠端儲存是否連線正常、失敗是否有通知 |
| 手動備份 | 網站管理者 | 依你下載後存放的位置 | 自行管理,需自己決定保留幾份、放在哪裡 | 更新前、搬家前是否有確實執行 |
主機商備份夠不夠用?
很多人以為主機有附備份就不用再做。但主機商備份的保留期限與還原範圍,要先向主機商確認,不要假設。另外也要確認備份存放位置是否與主機相同;若相同,問題出在帳號或主機本身時,仍有單點風險。把它當成其中一層,而不是唯一一層。選主機時可參考WordPress 主機怎麼選,把備份政策列入比較項目。
外掛備份的檢查重點
外掛的優勢是可以自己決定排程、遠端儲存位置與保留份數。以 UpdraftPlus 為例,使用前應確認排程已經設定、遠端儲存已經連線,不要只是安裝後就以為會自動運作。不論使用哪一款備份外掛,這幾件事都適用。
為什麼還要偶爾手動備份
官方手冊提到,即使使用自動備份外掛,仍建議偶爾手動備份,用來確認自動流程真的有效。手動備份也是更新與搬家前的保險。
七、還原演練:每季至少做一次的檢查流程
這是整篇最重要的一節。備份是否可用,只有還原過才知道。以下「每季至少一次」是本文給的實務建議,並非官方規定;CISA 的建議方向則是定期測試備份的可用性與完整性。
在哪裡演練
請在測試環境(本機或 staging 站)還原,不要直接拿正式站試。正式站一旦還原到一半失敗,可能讓狀況更糟。
還原順序
依官方手冊,還原的順序是先還原檔案,再匯入資料庫。如果是搬到不同環境,資料庫連線資訊改變了,需要更新 wp-config.php 裡的設定。
以 UpdraftPlus 為例
依 TeamUpdraft 官方文件,基本流程如下:
- 在 Existing Backups 找到要還原的備份。
- 若備份沒有列出,可先設定好遠端儲存,再使用「Rescan remote storage」;或直接上傳備份檔,或用 FTP 上傳後掃描本機資料夾。
- 進入還原精靈,選擇要還原的項目。
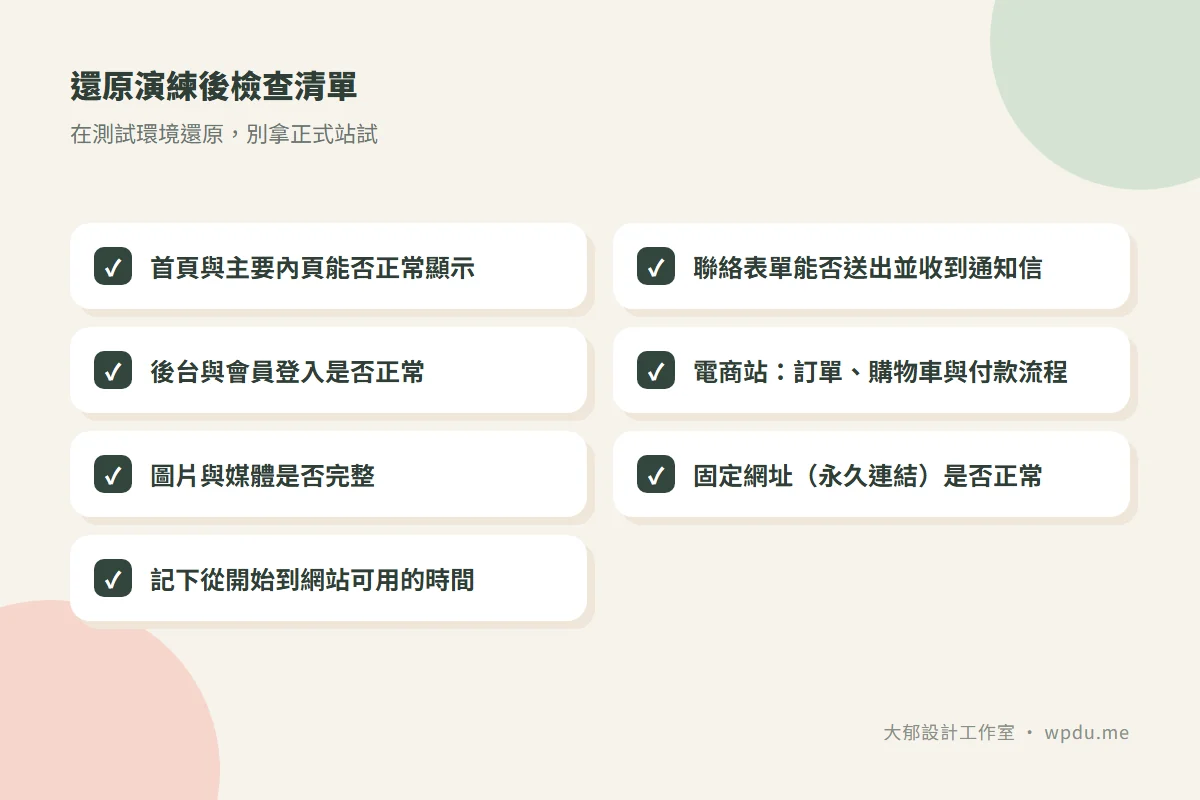
演練完要檢查什麼
- 首頁與主要內頁能否正常顯示
- 聯絡表單能否送出、是否收得到通知信
- 後台與會員登入是否正常
- 若是電商站:訂單、購物車與付款流程
- 圖片與媒體是否完整
- 固定網址(永久連結)是否正常
記錄實際花費時間
演練時請記下從開始到網站可用花了多久。這個數字就是你的實際復原時間,比任何口頭承諾都可靠。如果發現太久,就該檢討備份大小、存放位置或還原流程。
八、備份常見的 6 個坑
- 只備份資料庫或只備份檔案。兩者缺一不可。
- 備份檔放在公開網址下,或沒有加密。備份內含資料庫,洩漏等於把資料交出去。
- 備份失敗沒人收到通知。要留意排程失敗而無人察覺的風險:要設定通知,並有人負責查看。
- 保留份數太少。發現問題時,舊的乾淨版本已被新備份蓋掉。官方手冊建議至少保留 3 到 5 份近期備份。
- 備份了被入侵後的受感染狀態。若網站已被入侵,最新的備份可能也是受污染的,需要回溯到更早的版本,這也是保留份數不能太少的原因。
- 更新前沒有備份。排程備份可能是昨天跑的,更新前仍要先手動備一份。
九、企業怎麼把備份寫進網站維護合約
對企業來說,備份最容易出問題的地方是「大家都以為別人在做」。解法是把它寫進維護合約或服務說明,讓責任有名有姓。維護內容與費用的整體概念,可參考WordPress 網站維護費用怎麼算。
合約建議載明的項目
- 備份範圍(是否包含資料庫與檔案)
- 備份頻率
- 保留天數或保留份數
- 存放位置(是否有異地或離線副本)
- 還原演練頻率與結果回報方式
- 還原時限(出事後多久內恢復)
可以問現有維護廠商或主機商的 8 個問題
- 備份是否同時包含資料庫與檔案?
- 多久備份一次?更新前會手動備份嗎?
- 備份保留多久、保留幾份?
- 備份存在哪裡?有沒有不在網站主機上的副本?
- 備份失敗時,誰會收到通知?
- 上一次實際還原演練是什麼時候?花了多久?
- 備份存放的帳號權限由誰管理,是否與網站管理帳號分開?
- 發生事故時,還原的時限與流程是什麼?
接手網站時怎麼確認備份有效
若網站是從別的廠商接手,不要直接相信交接文件說「有備份」。應先確認備份檔實際存在、內容完整,並做一次測試環境還原。完整的交接檢查項目,可參考WordPress 網站接手維護 12 項清單。
沒有維護合約的網站,最低限度的自救
- 確認有一份同時含資料庫與檔案的備份。
- 把至少一份備份放到網站主機以外的地方。
- 更新前先手動備份。
- 排一次測試環境還原,並記下花費時間。
結語:備份的價值,在於出事當天能不能還原
備份不是裝好外掛就結束的事,而是一組持續檢驗的流程:內容完整、頻率合理、異地存放,並且定期演練。若現在要立刻開始,可以先做三件事:確認備份內容包含資料庫與檔案、確認至少有一份異地副本、排定一次還原演練。
也要說明,備份不能解決所有資安問題。它是出事後的復原手段,需要和定期更新、權限管理搭配使用,不能取代這些預防措施。
如果你的網站目前不確定備份有沒有效、存在哪裡,或想把備份與還原演練納入維護流程,歡迎聯繫大郁討論備份現況盤點,一起釐清現況並提出可執行的方案。
資料來源與查核說明
- WordPress Advanced Administration Handbook:Backups(查核日期:2026-10-31)
- CISA #StopRansomware Guide(查核日期:2026-10-31)
- TeamUpdraft:How to restore a WordPress site with UpdraftPlus(查核日期:2026-10-31)
- 說明:3-2-1 為業界通用說法,並非 WordPress 官方術語;備份頻率以 WordPress 官方手冊的原則為參考,「每季至少一次還原演練」為本文的實務建議;雲端同步的風險說明為依 CISA 論點所做的推論。實際設定需依各站情況調整,主機商與外掛的細節請以官方頁面為準。