你的企業網站詢問單,本來是業務每天打開信箱最期待的東西,現在卻混進一堆英文廣告、莫名其妙的連結,甚至整串亂碼。業務得一封一封判斷哪些是真客戶,久了就開始漏看;通知信量一大,信箱服務商也可能對你的寄信來源愈來愈不信任。
垃圾訊息的防護不是「裝一個驗證碼」就結束,而是先分辨來源,再把驗證、內容過濾與伺服器端檢查分層搭配,並且確認沒有擋掉真客戶。本文的費用與方案內容,資料查核日期為 2026-11-08,各家價格與額度可能調整,實際請以官方頁面為準。
一、表單垃圾訊息為什麼不能放著不管
很多公司的第一反應是「反正刪掉就好」。但垃圾訊息累積下來,影響的不只是煩躁而已。
情境一:業務每天收到十幾封通知信,其中只有一兩封是真的詢問,注意力被稀釋,真客戶的信可能躺在中間兩天才被看見。情境二:後台的表單紀錄或試算表被垃圾資料塞滿,想回頭統計「這個月有幾筆有效詢問」,得先花時間清理。情境三:每筆送出都會觸發通知信,大量無效寄信可能讓信箱服務商對你的寄信來源更保守,真正重要的通知反而進了垃圾信匣。以上是常見的情境描述,並非統計數字,實際影響會依網站流量與信箱設定而不同。
在選工具之前,先把垃圾訊息分成三類,因為不同類型的解法不同:
- 機器人自動送出:程式掃描到表單就大量送出,特徵是速度快、欄位內容制式。
- 人工灌水:真人(或外包人力)手動填寫,通常是為了推廣連結或測試,機器人驗證對它們效果有限。
- 內容型廣告:不管誰送出的,內容本身就是推銷、SEO 外連或詐騙,需要靠內容規則判斷。
二、先看現況:怎麼判斷你的表單被誰打
動手改設定之前,先花十分鐘看看垃圾訊息長什麼樣子。判斷錯了來源,裝了工具也可能擋不到。
建議檢查三件事:第一,送出時間,如果同一分鐘內有好幾筆、或集中在半夜,多半是機器人。第二,內容重複度,欄位內容一模一樣,或只差幾個字,通常是同一批程式送出。第三,連結數量,訊息裡帶多個外部連結、而且與你的服務完全無關,多半屬於內容型廣告。
可以用幾個簡單問題快速分辨:
- 短時間內是否大量送出?是的話偏向機器人。
- 是否每一筆都帶外部連結?是的話偏向內容型廣告,內容規則會比驗證碼更有用。
- 內容讀起來像真人寫的,但與你的業務無關?可能是人工灌水,需要搭配內容過濾與人工處理。
還有一個容易被忽略的步驟:改設定前,先保留一批樣本。把近期的垃圾訊息截圖或匯出,等設定完成後對照,才知道哪一類被擋住、哪一類還是漏進來。
三、三種常見工具各解決什麼問題
WordPress 表單常見的防護手段,其實處理的是不同層次的問題,並不是互相取代的選項。
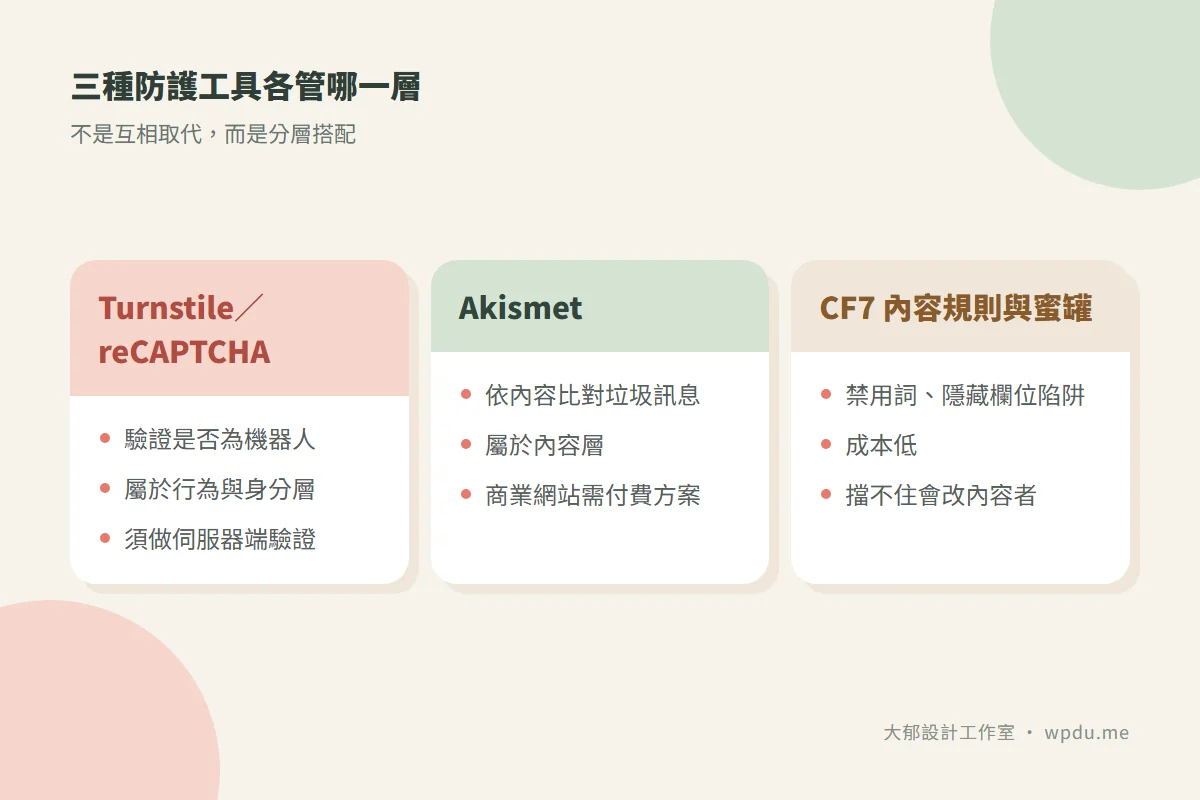
- Turnstile/reCAPTCHA:驗證送出者「是不是機器人」,屬於行為與身分層。
- Akismet:依內容比對,外掛說明指出它可以阻擋留言與聯絡表單的垃圾訊息,屬於內容層。
- Contact Form 7 的內容規則與蜜罐:例如禁用詞、隱藏欄位陷阱,成本低,可以擋掉一部分制式的垃圾,但擋不住會調整內容的送出者。
所以真正的問題不是「Turnstile 還是 reCAPTCHA 還是 Akismet 選哪一個」,而是「我的垃圾訊息主要卡在哪一層」。機器人為主,先處理驗證層;廣告內容為主,再補內容層。兩層都有,就疊加使用,但每多一層都要確認不會誤擋真客戶,這點在後面的章節會再談。
四、Cloudflare Turnstile:免費額度與限制
先看 Cloudflare 官方 Turnstile 方案頁(頁面標示更新於 2026-08-14)。Free 方案列出的重點有:
- 最多 20 個 widget,每個 widget 最多 10 個 hostname。
- 方案頁列出「無限制 challenge(流量或驗證請求)」,也就是驗證請求次數沒有上限。
- Free 方案無法移除 Cloudflare 標示。
- 分析資料回溯最多 7 天。
對只有一兩個官網的中小企業來說,20 個 widget 通常夠用;但如果你代管多個客戶網站,要先算一下 widget 與 hostname 的配置。分析資料只保留 7 天,也代表「上個月被擋了多少」這類數字,需要自己定期記錄,不能事後回頭查。
有兩點要提醒。第一,官方方案頁並沒有說明使用 Turnstile 是否需要 Cloudflare 帳號,或是否需要把網站流量交給 Cloudflare 代理,所以我們不替官方下這個結論,實際註冊與設定流程請以 Cloudflare 後台為準。第二,也是最容易被做錯的一點:只放前端的小工具不算完成。
依據 Cloudflare 的伺服器端驗證文件(頁面標示更新於 2026-10-22),必須呼叫 Siteverify API 才算完成實作,文件明確寫到「client-side widget alone does not protect your forms」。換句話說,頁面上顯示了驗證小工具,但伺服器沒有檢查 token,機器人只要略過前端直接送出表單,就可以繞過去。此外,token 產生後 300 秒(5 分鐘)內有效,而且只能驗證一次,重送同一個 token 會得到 timeout-or-duplicate 的結果。這會影響使用體驗:使用者填表填很久、或送出失敗後直接重按,就可能遇到驗證失敗,錯誤訊息要設計得讓人看得懂。
五、Google reCAPTCHA:現在是 Google Cloud 計費
reCAPTCHA 長期被當成「免費的 Google 服務」,但現況已經不是這樣。依 Google Cloud reCAPTCHA 官方計費文件,費用規則如下:
- 每個組織每月 10,000 次評估免費,且是跨所有網站與專案合計。
- 10,001–100,000 次:固定 US$8。
- 超過 100,000 次:每次 US$0.001(每 1,000 次 US$1)。
「跨所有網站合計」這句話對代管多個客戶網站的公司特別重要:十個流量不高的官網,加起來也可能吃掉同一份免費額度。所以選用 reCAPTCHA 之前,建議先盤點每個網站每月的表單載入與送出量,再決定是否維持在免費範圍內。
更需要留意的是超量之後的行為,因為它直接關係到「防護是否還在」:
- 未綁帳單的 Essentials 專案超過免費額度時,CreateAssessment 會回傳 Resource Exhausted(429),直到下個月 1 日額度重置。
- 依 Google 官方遷移概覽,已自動遷移的金鑰若超量且未開帳單,SiteVerify 請求會 fail open,回傳 success:true、分數 0.9 以及額度錯誤訊息;而 CreateAssessment 則是 fail closed,回 429。
白話講:同樣是額度用完,一種情況是驗證直接失敗(真客戶也可能送不出去),另一種情況是系統一律放行並給 0.9 的高分,等於防護實質失效,卻看不到明顯的錯誤。如果你的 WordPress 外掛走的是 SiteVerify 路徑,這個風險尤其不容易被察覺,需要定期查看 Cloud Console 的用量。
另外,Google 官方的遷移時程是:2024 年第 3 季起不再允許新建 Classic 金鑰;2025 年第 4 季開始自動遷移;2026 年第 1 季完成自動遷移,且沒有 Google Cloud 專案的金鑰會被鎖定 API 存取。這個時程已經過了,如果你的網站是多年前設定的 reCAPTCHA,建議登入 Cloud Console 確認金鑰目前的狀態、所屬專案與帳單設定。
網路上有第三方文章提到免費額度在 2026 年有過調整,但日期與數字互相矛盾,Google 官方頁面也沒有證實。本文只採用官方文件寫的「每月 10,000 次」,其他說法不引用。
六、Akismet:內容層過濾與商業授權
Akismet 的定位和前兩者不同。依 WordPress.org 的 Akismet 外掛頁,它可以阻擋留言與聯絡表單的垃圾訊息,安裝量超過 500 萬。它看的是「送出的內容像不像垃圾」,而不是「送出者是不是機器人」,所以對人工灌水或內容型廣告有機會補上驗證碼處理不到的部分。
授權方面要特別注意。外掛頁寫的是「Keys are free for personal blogs; paid subscriptions are available for businesses and commercial sites」,也就是個人部落格的金鑰免費,商業網站則需要付費方案。企業官網屬於商業網站,不應該拿個人免費金鑰來用。
依 Akismet 官方定價頁,個人網站是「Pay what you can」,商業網站從 Pro 方案起算;我們於 2026-11-08 查到台灣顯示的價格為 Pro 方案(每月 500 次檢查、1 個網站)每月 NT$322.92(年繳),Business 方案為 NT$1,617.92。價格會依地區與時間變動,計費週期與實際金額請以官網結帳頁為準。
每月 500 次檢查對詢問量不大的官網可能足夠,但如果你的網站有大量留言或公開表單,要先估算送出量。Akismet 適合搭配 Turnstile 或 reCAPTCHA 使用,而不是取代它們。
七、Contact Form 7 實作流程:從啟用到驗證
台灣企業網站很常用 Contact Form 7(以下簡稱 CF7)。依 WordPress.org 的 CF7 外掛頁,目前版本為 6.2.4.1,安裝量超過 1,000 萬,最後修改日期為 2026-10-29,需要 WordPress 7.1 以上與 PHP 8.3 以上,並已測試到 WordPress 7.1.4。升級前請先確認你的主機環境符合需求,這一點很容易被忽略。
實作流程可以這樣規劃:
- 備份後再動手:改表單與驗證設定前先做好備份,萬一設定錯誤能快速還原,做法可參考WordPress 網站備份怎麼做。
- 取得金鑰:依你選的服務(Turnstile 或 reCAPTCHA)建立站點金鑰與密鑰,確認網域(hostname)填寫正確。
- 在 CF7 的 Integration 設定填入金鑰:具體的畫面與選項,請以你安裝的版本為準。
- 確認伺服器端驗證有啟用:這是整個流程最重要的一步,前端顯示小工具不等於已經驗證。
- 送出測試:正常填寫送出一次,再故意不通過驗證送出一次,確認兩種結果都符合預期。
- 設計錯誤訊息:驗證失敗時,讓使用者看到清楚的提示,例如「請重新整理頁面後再送出一次」,避免客戶以為表單壞掉就放棄了。
關於 CF7 與 Turnstile 的整合方式,網路上有說法提到「某個版本以上原生支援」或「官方建議優先使用 Turnstile」,但我們查證時,CF7 官方整合說明頁無法擷取,沒有可以引用的官方佐證,所以這部分本文不當作事實陳述,細節請以你網站上實際安裝的 CF7 版本與官方文件為準,設定前務必親自確認。
通知信的觸發時機也要想清楚:如果你把詢問單同步到 LINE、試算表或 CRM,請確保這些動作發生在驗證通過之後,否則垃圾訊息會直接流進你的業務流程。相關做法可以延伸閱讀n8n、Make、Zapier 詢問單自動化流程。
八、怎麼選:中小企業的決策表
把上面查到的資料整理成一張表,只放已查證的數字。價格資料查核日期 2026-11-08,實際請以官方頁面為準。
| 項目 | Cloudflare Turnstile | Google reCAPTCHA | Akismet |
|---|---|---|---|
| 主要作用 | 驗證送出者是否為機器人 | 驗證送出者是否為機器人 | 依內容判斷是否為垃圾訊息 |
| 費用(官方資料) | Free 方案驗證請求無上限 | 每月 10,000 次免費;10,001–100,000 次為 US$8;超過 100,000 次每次 US$0.001 | 個人網站免費金鑰;商業網站 Pro 每月 NT$322.92(年繳,500 次檢查、1 站) |
| 主要限制 | 最多 20 個 widget、每個 10 個 hostname;無法移除標示;分析資料 7 天 | 額度為組織層級跨網站合計;超量行為依 API 不同 | 商業網站需付費;有檢查次數限制 |
| 需要注意 | 必須做 Siteverify 伺服器端驗證;token 5 分鐘有效、只能用一次 | 未開帳單超量時 CreateAssessment 回 429、SiteVerify fail open | 價格依地區與時間變動 |
依據不同的網站狀況,可以參考下列判斷:
- 單一官網、流量不大:Turnstile 搭配 CF7 的內容規則,是成本與維護負擔都較低的組合。
- 已經用 Google 生態、流量可控:可以用 reCAPTCHA,但請先盤點每月用量,並確認 Cloud Console 的帳單與金鑰狀態。
- 留言多或內容型垃圾多:在驗證層之外加上 Akismet,並確認授權類型符合商業用途。
- 代管多個客戶網站:不論哪個方案,都要先算 widget 數量或共用額度,避免某一天突然全部超量。
防護工具的費用只是維護成本的一部分,還要加上設定、監看與例行檢查的人力。想把這些成本一起估算,可以參考2026 網站維護費用怎麼算。
九、上線後的檢查與誤擋排查
防護設定完成只是起點。最怕的情況是垃圾訊息確實變少了,但真客戶的詢問也跟著消失,而且沒有人發現。建議每月固定做一次以下檢查:
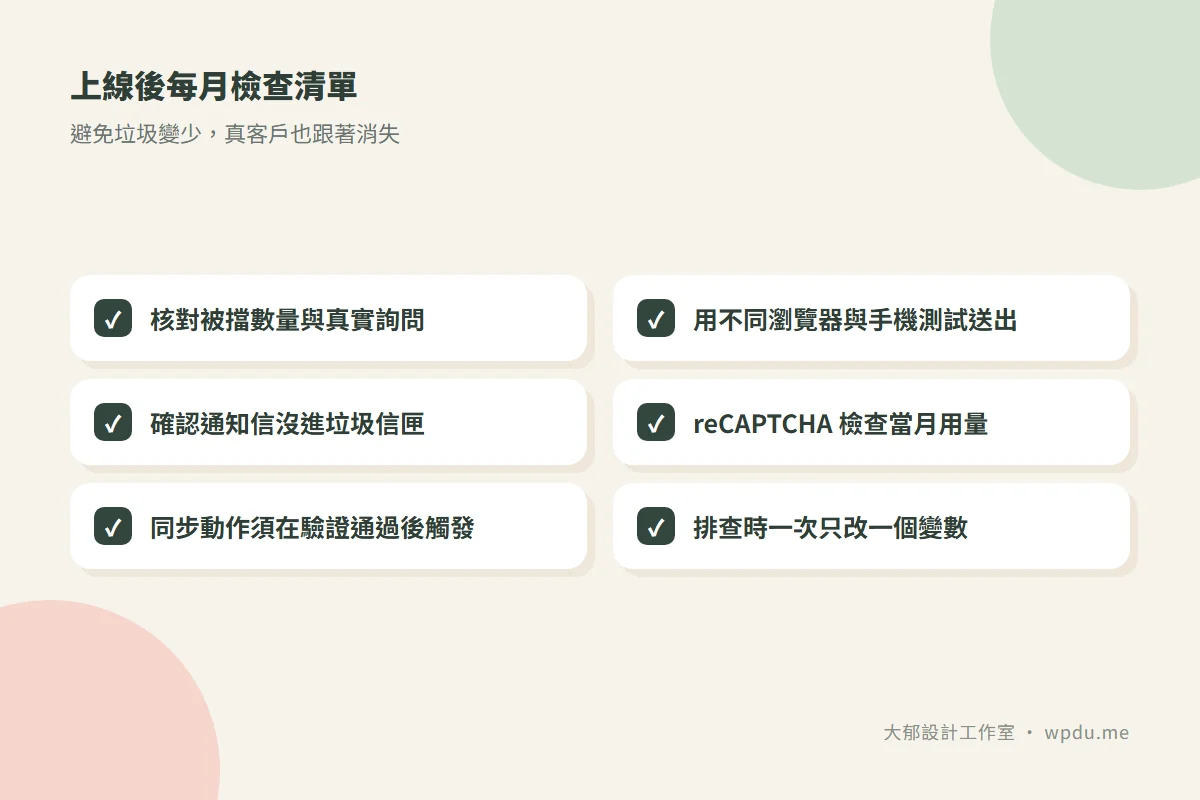
- 被擋數量與真實詢問:看後台紀錄或服務商的分析頁(記得 Turnstile Free 的分析只保留 7 天,需要自己定期記下數字),並與業務確認有沒有客戶反映「我有填但沒人回」。
- 多環境測試:用不同瀏覽器、手機與隱私模式各送出一次,確認驗證小工具能正常載入、送出成功。
- 通知信狀態:確認通知信沒有被信箱判為垃圾信,並保留寄信紀錄,必要時能追查某一筆詢問有沒有寄出。
- 用量檢查:若使用 reCAPTCHA,登入 Cloud Console 看當月用量是否接近 10,000 次,避免超量後防護悄悄失效。
- 後續流程:詢問單同步到 LINE、試算表或 CRM,確認都是在驗證通過之後才觸發。
如果發現真客戶被擋,排查順序可以這樣走:先確認 token 是否過期或重複使用(填表太久、重按送出);再確認網域是否在金鑰允許的 hostname 清單內;接著檢查是否有快取外掛或安全外掛干擾驗證腳本的載入;最後再看內容規則是否過嚴,例如禁用詞剛好出現在正常的詢問內容裡。每次只改一個變數,才知道問題出在哪一層。
詢問單是行銷轉換的最後一哩路,防護做得好,才不會讓前面投入的流量白費。整體規劃可以搭配網站行銷 90 天 SEO 與詢問轉換計畫一起看。
十、結語:先擋機器人,再保護真正的詢問
整理一下重點:垃圾訊息先分成機器人、人工灌水與內容型廣告三類;Turnstile 與 reCAPTCHA 處理的是驗證層,Akismet 與內容規則處理的是內容層,兩者互補;選工具之前,先看清楚費用規則與超量後的行為。
可以立刻動手的三步:第一,保留一批垃圾訊息樣本,判斷它們屬於哪一類。第二,確認目前的驗證機制有沒有做伺服器端驗證,若使用 reCAPTCHA,順便檢查用量與金鑰狀態。第三,排定每月一次的檢查,包含真實詢問是否漏收、通知信是否正常。需要強調的是,沒有任何工具能保證 100% 攔截,我們的目標是讓垃圾訊息降到可以管理的程度,同時不擋掉真客戶。
如果你的企業網站詢問單常被垃圾訊息淹沒,或擔心防護設錯反而漏掉真客戶,歡迎與大郁討論你的表單防護與維護需求。我們可以先檢視目前的表單外掛、驗證機制與通知流程,再依你的流量與預算提出建議。
資料來源與查核說明
以下資料查核日期皆為 2026-11-08,價格與方案可能調整,請以各官方頁面為準:
- Cloudflare Turnstile 官方 Plans 頁(頁面標示更新於 2026-08-14)
- Cloudflare Turnstile 官方伺服器端驗證文件(頁面標示更新於 2026-10-22)
- Google Cloud reCAPTCHA 官方計費文件
- Google Cloud reCAPTCHA 官方遷移概覽
- WordPress.org Akismet 外掛頁
- Akismet 官方定價頁(台灣顯示價格,會依地區與時間變動)
- WordPress.org Contact Form 7 外掛頁
- 待確認事項:CF7 與 Turnstile 的官方整合細節,因官方頁面無法擷取,本文未當作事實引用;網路上關於 reCAPTCHA 免費額度調整日期的第三方說法,未經 Google 官方證實,亦不引用。