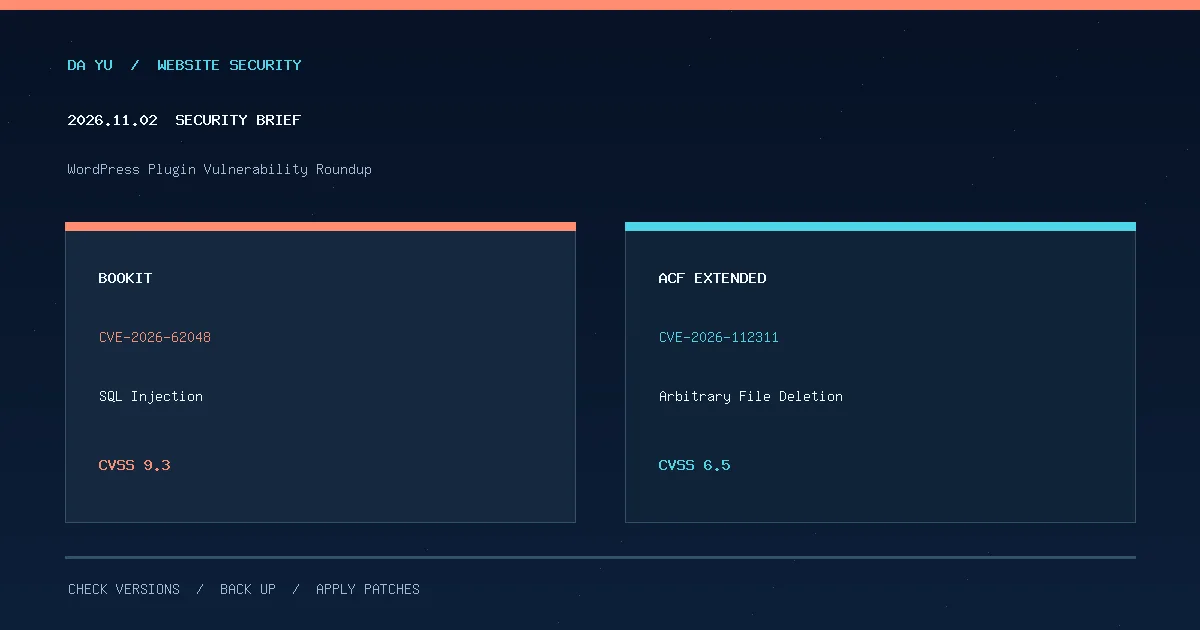
更新日期:2026 年 11 月 2 日(台灣時間)。本篇整理近期已由資安研究機構確認、且大郁尚未依個別 CVE 報導的兩項 WordPress 外掛漏洞:BookIt 預約外掛的 SQL 注入,以及 ACF Extended 擴充外掛的任意檔案刪除。兩項是不同產品的獨立事件,並非 WordPress 核心漏洞,也不代表所有 WordPress 網站均受影響。
為避免將舊消息誤寫為今日新發現,特別註明:BookIt 的 Patchstack 公告日期是 2026/10/30,ACF Extended 是 2026/10/20;本篇為 11/02 的補充整合報導。CVSS 分數衡量技術風險,不等於已確認遭到大規模攻擊。本文不提供攻擊操作細節。
企業網站優先處理的安全檢查
- 先核對外掛:比對完整名稱與版本,確認是否真的安裝 BookIt 或 ACF Extended;停用但仍保留檔案的外掛也要納入盤點。
- 先備份再修補:保存網站檔案、資料庫與異地備份,確認可以還原;測試環境驗證後再更新正式站。
- 檢查核心流程:預約網站檢查時段、付款與通知;ACF 擴充功能檢查表單、檔案欄位與後台操作。
- 保留異常證據:檢視近期管理員、資料庫資料異動、檔案完整性與主機紀錄;若疑似入侵,先保全紀錄並尋求專業協助。
BookIt 預約外掛:CVE-2026-62048 SQL 注入漏洞
CVE:CVE-2026-62048;研究公告日期:2026/10/30;CVSS:9.3(Patchstack 評分);受影響版本:BookIt 2.6.0.6(含)以前;修補版本:2.6.0.7(2026/10/29 發布)。
企業風險:研究機構將此問題歸類為無須登入即可觸發的 SQL Injection。對使用 BookIt 處理預約、客戶聯絡資訊或營運資料的網站,可能造成資料庫內容遭未授權讀取、修改或刪除。這是 BookIt 外掛 的漏洞,不能誤寫成 WooCommerce、WordPress 核心或所有預約外掛共同存在的問題。
安全處置:立即檢查是否使用 BookIt,備份後更新至 2.6.0.7 或更新版本;更新後驗證預約建立、取消、行事曆、通知與相關付款流程。若先前使用受影響版本,應檢查異常預約、帳號與資料庫變動,必要時請主機商協助調閱日誌。WAF 可以作為額外防護,不能取代外掛更新。
查證來源:Patchstack:BookIt CVE-2026-62048 漏洞資料;WordPress.org:BookIt 外掛版本更新紀錄。
ACF Extended 擴充外掛:CVE-2026-112311 任意檔案刪除漏洞
CVE:CVE-2026-112311;研究公告日期:2026/10/20;CVSS:6.5(Patchstack 評分,列為 High Priority);受影響版本:ACF Extended 0.9.2.7(含)以前;修補版本:0.9.2.8。
企業風險:研究機構確認此問題可能讓未登入者刪除重要網站檔案,造成網站功能異常、服務中斷或還原成本。雖然 CVSS 分數未達 9 分,但無須登入且可能破壞檔案,對依賴自訂欄位與前台表單的企業網站仍值得優先檢查。
產品名稱務必區分:ACF Extended 是用來擴充 Advanced Custom Fields 功能的另一款外掛;ACF PRO 並不等於 ACF Extended。只安裝 ACF PRO 的網站,不能因此判定受到這個 CVE 影響。大郁本站使用 ACF PRO,經外掛清單核對並未安裝 ACF Extended。
安全處置:有安裝 ACF Extended 的網站應先建立可還原備份,更新至 0.9.2.8 或更新版本,並檢查自訂表單、檔案欄位、資料上傳及重要檔案完整性。若已出現異常檔案遺失或網站中斷,應保留日誌、從可信備份還原並調查原因。
查證來源:Patchstack:ACF Extended CVE-2026-112311 漏洞資料;WordPress.org:ACF Extended 外掛頁面。
這兩項漏洞會影響大郁與你的網站嗎?
大郁 wpdu.me 已透過 WordPress 後台外掛清單確認,目前沒有安裝 BookIt 或 ACF Extended;因此不能把這兩項外掛漏洞直接認定為本站遭受影響。不同客戶網站的外掛組合各異,仍應逐站核對,不能以大郁本站的安裝情況推論所有客戶網站。
若你管理預約平台、企業官網或客製化 WordPress 系統,建議將「外掛名稱、版本、更新日期、備份可還原性、功能驗收、異常日誌」列為固定維護紀錄。延伸閱讀:WordPress 網站備份與還原策略、企業網站維護費用與合約檢查,以及11/01 網站資安彙整。
大郁提醒:資安更新不是只看 CVSS
企業網站的修補優先順序,應同時評估是否實際安裝、能否在未登入狀態利用、資料敏感程度、網站對營運的重要性,以及是否有可用修補版本。高風險外掛即使尚無大規模利用證據,也應及時修補;反之,沒有安裝該產品的網站,不需要因新聞標題而恐慌。需要協助盤點外掛與規劃維護,可透過大郁聯繫表單洽詢。